광고
Veeam Backup & Replication 13 환경에서 Application-Aware Processing 계정과 관련된 보안 패치 내용을 정리합니다.
보안 패치 개요
Veeam 13에서 발견된 로그 기록 취약점을 정리합니다.
CVE-2026-58070 핵심 내용
Veeam KB4902는 Application-Aware Processing 과정에서 게스트 OS에 기록되는 로그의 정보 보호 문제를 다룹니다. 영향 대상은 VBR 13.0.2.29와 그 이전 13.x 빌드이며, 수정 버전은 13.0.3.63 또는 13.1.0.411부터입니다. VBR 12.x는 이 취약점의 영향 대상이 아닙니다.
영향 버전과 수정 빌드
영향 대상: VBR 13.0.2.29 및 이전 13.x 빌드
수정 버전: 13.0.3.63 또는 13.1.0.411부터
12.x 계열: 이번 CVE의 영향 대상이 아님
Windows 기반 VBR과 Linux 기반 Veeam Software Appliance(VSA)가 모두 포함됩니다. VBR 12.x는 이번 CVE의 영향 대상이 아니지만, 다른 보안 패치의 필요성은 별도로 판단해야 합니다.
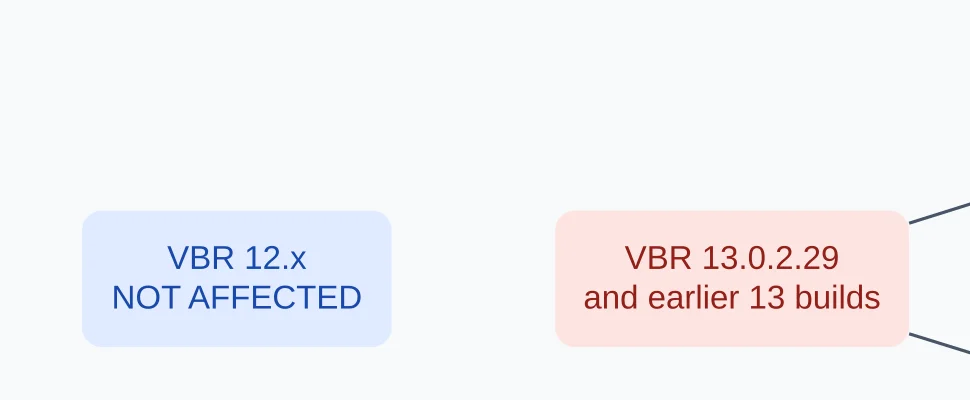
그림 2. 영향 버전과 최초 수정 빌드. 출처: ValueNLog 자체 제작, Veeam KB4902·KB2680 기반.
패치만으로 끝나지 않는 이유
이번 취약점에서 가장 중요한 부분입니다. Veeam KB4902에 따르면 수정 버전은 앞으로 비밀번호가 로그에 기록되는 것을 방지하지만, 과거에 이미 생성된 로그 파일을 삭제하지는 않습니다.
광고
따라서 수정 빌드로 업데이트한 이후에도 이전 로그에 포함된 계정 정보가 계속 유효할 수 있습니다. Veeam이 Application-Aware Processing에 사용한 자격 증명의 비밀번호 변경을 권고하는 이유입니다.
주의: 공식 KB에는 정확한 로그 파일명과 경로가 구체적으로 열거되어 있지 않습니다. 로그를 무작정 삭제하거나 모든 게스트에서 동일한 로그가 발견된다고 단정하지 말고, 접근 권한과 증적 보존 정책을 먼저 고려해야 합니다. 실제 침해가 발생했다는 뜻도 아닙니다.
운영 환경에서 확인할 순서
1. 백업 서버의 빌드 확인
VBR 13을 운영하는 서버와 VSA의 빌드를 정리합니다. 13.0.2.29 또는 그 이전 버전이면 영향 대상으로 분류합니다. 여러 백업 서버를 운영한다면 각각 확인합니다.
2. Guest Processing 사용 범위 파악
각 백업 Job에서 Application-Aware Processing 사용 여부를 확인합니다. Job 공통 계정을 쓰는지, VM별 개별 계정을 지정했는지 구분해두면 이후 비밀번호 변경 범위를 잡기 편합니다. 하나의 도메인 계정을 여러 VM에서 공통 사용했다면 해당 계정이 접근할 수 있는 시스템 범위도 함께 점검합니다.
3. 수정 빌드로 업데이트
13.0.3.63 또는 13.1.0.411 이상에서 해당 문제가 수정되었습니다. 구성 백업과 변경 작업 일정을 확보하고 현재 버전에 맞는 지원 업그레이드 경로를 확인한 후 적용합니다. 후속 릴리스로 업그레이드할 때도 해당 릴리스의 Known Issues와 사전 요구사항은 별도로 확인해야 합니다.
4. 계정 관리
업데이트 후 처리용 계정 설정을 갱신합니다.
5. 백업 작업 확인
변경 후에는 Guest Processing 연결 테스트와 실제 백업 Job 실행 결과를 확인합니다.
운영상 주의할 부분
백업 작업이 정상 완료됐더라도 이번 취약점의 영향을 받지 않았다고 단정할 수 없습니다.
수정 버전 설치 후에도 과거에 기록된 로그는 자동 삭제되지 않습니다.
VBR 12.x는 KB4902에 명시된 이번 취약점의 영향 대상이 아닙니다.
로그 경로를 임의로 추정하거나 증적 보존 정책을 무시한 삭제 작업은 피해야 합니다.
계정 갱신 후에는 백업 Job의 연결 테스트와 애플리케이션 처리 결과를 함께 확인합니다.
정리
이번 CVE-2026-58070은 백업 성공률보다 Guest OS 처리 계정의 보안에 초점을 맞춰야 하는 이슈입니다. VBR 13.0.2.29 이하를 운영하고 Application-Aware Processing을 사용한다면 영향받는 Job과 계정을 정리하고, 수정 빌드 적용과 계정 갱신을 함께 진행하는 것이 핵심입니다.
업데이트 완료 = 과거 로그 문제까지 해결은 아닙니다. 이 차이를 놓치지 않는 것이 이번 보안 패치의 가장 중요한 포인트입니다.
공식 참고자료
Veeam KB4902 — CVE-2026-58070 (2026-08-25 게시, 2026-09-21 수정)
이미지 설명 및 출처
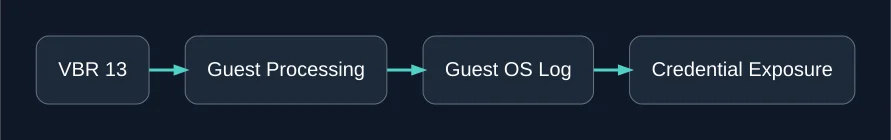
Guest Processing 보안 흐름: 게스트 OS 로그에 처리 계정 정보가 남을 수 있는 경로를 도식화했습니다. ValueNLog 자체 제작, Veeam KB4902 기반.
대표 이미지: CVE-2026-58070과 패치 및 계정 갱신 필요성을 요약했습니다. ValueNLog 자체 제작, Veeam KB4902 기반.
영향 버전 이미지: 취약 빌드와 수정 빌드를 구분했습니다. ValueNLog 자체 제작, Veeam KB4902·KB2680 기반.
광고