광고
2026년 10월 27일 Veeam Backup & Replication 13.1.2.57이 공개됐습니다. 이번 업데이트는 일반적인 오류 수정뿐 아니라 인증 없이 CDP Coordinator Service의 권한 검사를 우회할 수 있는 Critical 취약점이 포함되어 있어서, VBR 13을 운영 중이라면 우선 확인할 필요가 있습니다.
VBR 13.1.1.18을 사용 중이거나 13.0 계열에서 계속 운영하고 있다면 현재 Build부터 확인하는 게 좋겠습니다. 패치에는 NAS 복구 경로 관련 문제와 Veeam Agent for Linux의 권한 상승 취약점 수정도 포함되어 있습니다. 어떤 버전을 사용하고 있는지에 따라 조치 경로가 다르므로, 무조건 최신 ISO를 실행하기보다 먼저 구분해야 합니다.
우선 확인할 부분: CVE-2026-108142 (Critical, CVSS v4.0 9.1)는 인증되지 않은 공격자의 CDP Coordinator Service 권한 우회 문제입니다. 수정 Build는 VBR 13.1.2.57 또는 13.0.3.63입니다. 공식 영향 범위에 따르면 VBR 12.x는 이번 취약점 대상이 아닙니다.
이번 업데이트에서 수정된 보안 취약점
Veeam KB4948에 공개된 주요 CVE는 네 건입니다.
CVE | 심각도 | 내용 |
|---|---|---|
CVE-2026-108142 | Critical 9.1 | 인증 없이 CDP Coordinator Service의 권한 검사 우회 |
CVE-2026-108140 | Medium 5.9 | NAS 복구 과정의 상대 경로 탐색을 통한 임의 경로 파일 쓰기 |
CVE-2026-108141 | Medium 5.9 | NAS 복구 과정의 상대 경로 탐색을 통한 임의 경로 파일 쓰기 |
CVE-2026-105477 | High 7.3 | VBR이 관리하는 Veeam Agent for Linux의 로컬 권한 상승 |
첫 번째 취약점은 공격자가 인증되지 않은 상태에서도 권한 검사를 우회할 수 있다는 점에서 우선순위가 높습니다. 다만 이 설명만으로 모든 백업 서버가 인터넷에서 직접 공격 가능한 상태라고 단정해서는 안 됩니다. 실제 네트워크 노출과 접근 통제를 함께 확인해야 합니다.
두 번째와 세 번째 취약점은 NAS Restore와 관련되어 있습니다. Restore Operator 권한이 있고, 백업된 NAS 공유의 내용을 제어할 수 있는 사용자가 상대 경로 탐색을 이용해 백업 서버의 임의 경로에 파일을 쓸 수 있는 문제입니다. 따라서 단순히 Restore Operator 권한을 가진 모든 사용자가 제약 없이 악용할 수 있다는 의미는 아닙니다.
마지막 취약점은 VBR에서 관리하는 Veeam Agent for Linux에 적용됩니다. Standalone Linux Agent 전체에 일괄 적용되는 문제로 해석하지 않는 편이 맞습니다.
영향 버전과 수정 Build 구분
구분 | 영향받는 버전 | 수정 시작 버전 |
|---|---|---|
VBR 13.1 | 13.1.1.18 이하 13.1 계열 | 13.1.2.57 |
VBR 13.0 | 13.0.2.29 이하 13.0 계열 | 13.0.3.63 |
Veeam Agent for Linux 13.1 | 13.1.1.4 이하 | 13.1.2.11 |
VBR 12.x | 이번 KB4948의 VBR 취약점 영향 대상 아님 | 해당 없음 |
특히 이 표의 마지막 행은 이번에 공개된 CVE의 영향 범위를 뜻합니다. VBR 12.x를 계속 사용해도 모든 보안 이슈로부터 안전하다는 뜻은 아닙니다. 12.x의 다른 보안 권고 및 지원 수명은 별도로 관리해야 합니다.
VBR 13.0 계열을 사용하면서 13.1로 곧바로 변경하기 어렵다면 13.0.3.63도 이번 VBR 세 가지 취약점에 대한 수정 버전으로 안내되어 있습니다. 반면 Linux Agent의 수정 버전은 13.1.2.11로 별도 확인해야 합니다.
13.1.2.57에는 보안 외에도 여러 운영 수정이 포함됐습니다
이번 누적 업데이트에는 CDP, Repository, PostgreSQL 구성 DB, Instant Recovery, Guest Processing 등 실제 작업 중 마주칠 수 있는 문제도 다수 수정됐습니다.
CDP: Orphaned/Imported Backup이 여러 개 있을 때 CDP Policy 생성이 실패할 수 있던 문제, 4K Sector 디스크에서 CBT Mode 전환 시 Proxy CPU가 100%까지 올라가던 문제 수정
PostgreSQL / Console: 대규모 Backup 기록이 있는 환경에서 PostgreSQL CPU·메모리 사용량이 높거나 Backups 목록 조회가 지연되던 문제 수정
Instant Recovery: Deduplication Storage Appliance를 사용하는 환경에서 13.1 업그레이드 후 작은 Random Read가 13.0.2보다 느려지던 문제 수정
Object Storage: Backup Server 복구 후 Veeam Data Cloud Vault Repository 소유권을 자동으로 회수하지 못하던 문제, Orphaned Storage File 삭제 실패 수정
VMware: vCenter Server 9.1.1 지원 추가
Windows Agent: Agent for Microsoft Windows 13.1.2.812 포함
Linux Agent: Agent for Linux 13.1.2.11 포함
이 중 해당하는 구성을 운영하고 있다면 보안 패치뿐 아니라 기존 장애와의 연관성도 확인해두면 좋겠습니다. 모두 동일 환경에서 발생하는 보편적인 문제는 아니므로 각 항목의 조건을 구분해야 합니다.
패치 전 가장 먼저 확인할 것
현재 VBR Build 확인
Windows Console에서 Main Menu → Help → About 메뉴로 들어가 설치된 Build Number를 확인합니다. Veeam Software Appliance에서는 Web UI의 About 화면에서도 제품 Build를 확인할 수 있습니다.
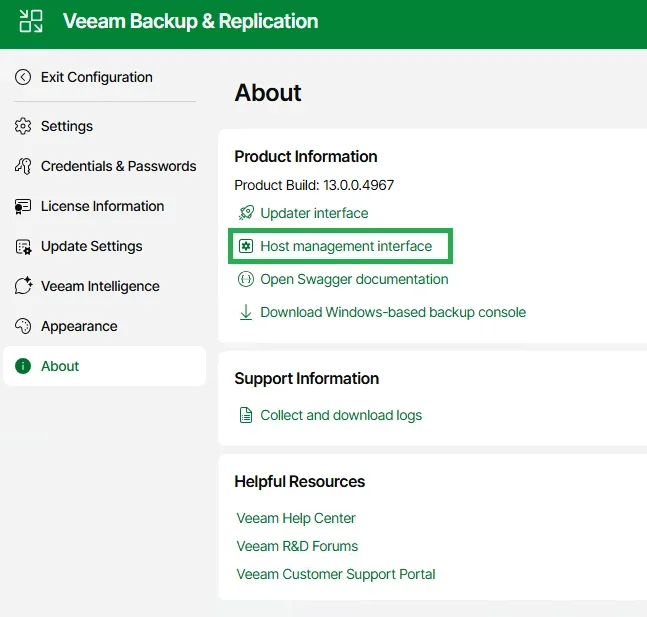
VBR Web UI About 화면에서 제품 Build와 Updater 접근 경로를 확인하는 예시 — Veeam Community 자료 (화면의 13.0.0.4967은 과거 버전이며 이번 수정 Build가 아님)
광고
현재 Build가 13.1.1.18인지, 이미 13.1.2.57인지 확인한 뒤 업데이트 필요 여부를 판단합니다. 같은 13 버전이라도 13.0과 13.1의 패치 경로가 같지 않다는 점이 중요합니다.
설정 백업 및 유지보수 시간
업그레이드 전에 Configuration Backup이 정상적으로 완료됐는지 확인하고, 복구 가능한 외부 위치에 저장되어 있는지 점검합니다.
백업·복구 Job의 실행 시간, CDP 동작, Proxy/Repository 구성요소, HA 구성, Agent 자동 업데이트 설정도 함께 확인합니다. 공식 Release Information에는 업데이트 이후 재부팅이 필요할 수 있다고 안내되어 있으므로 사전 유지보수 창을 마련하는 것이 좋습니다.
특히 OS나 방화벽 규칙을 별도로 조정한 서버라면 공식 업데이트 절차에 따른 변경 사항도 확인해야 합니다.
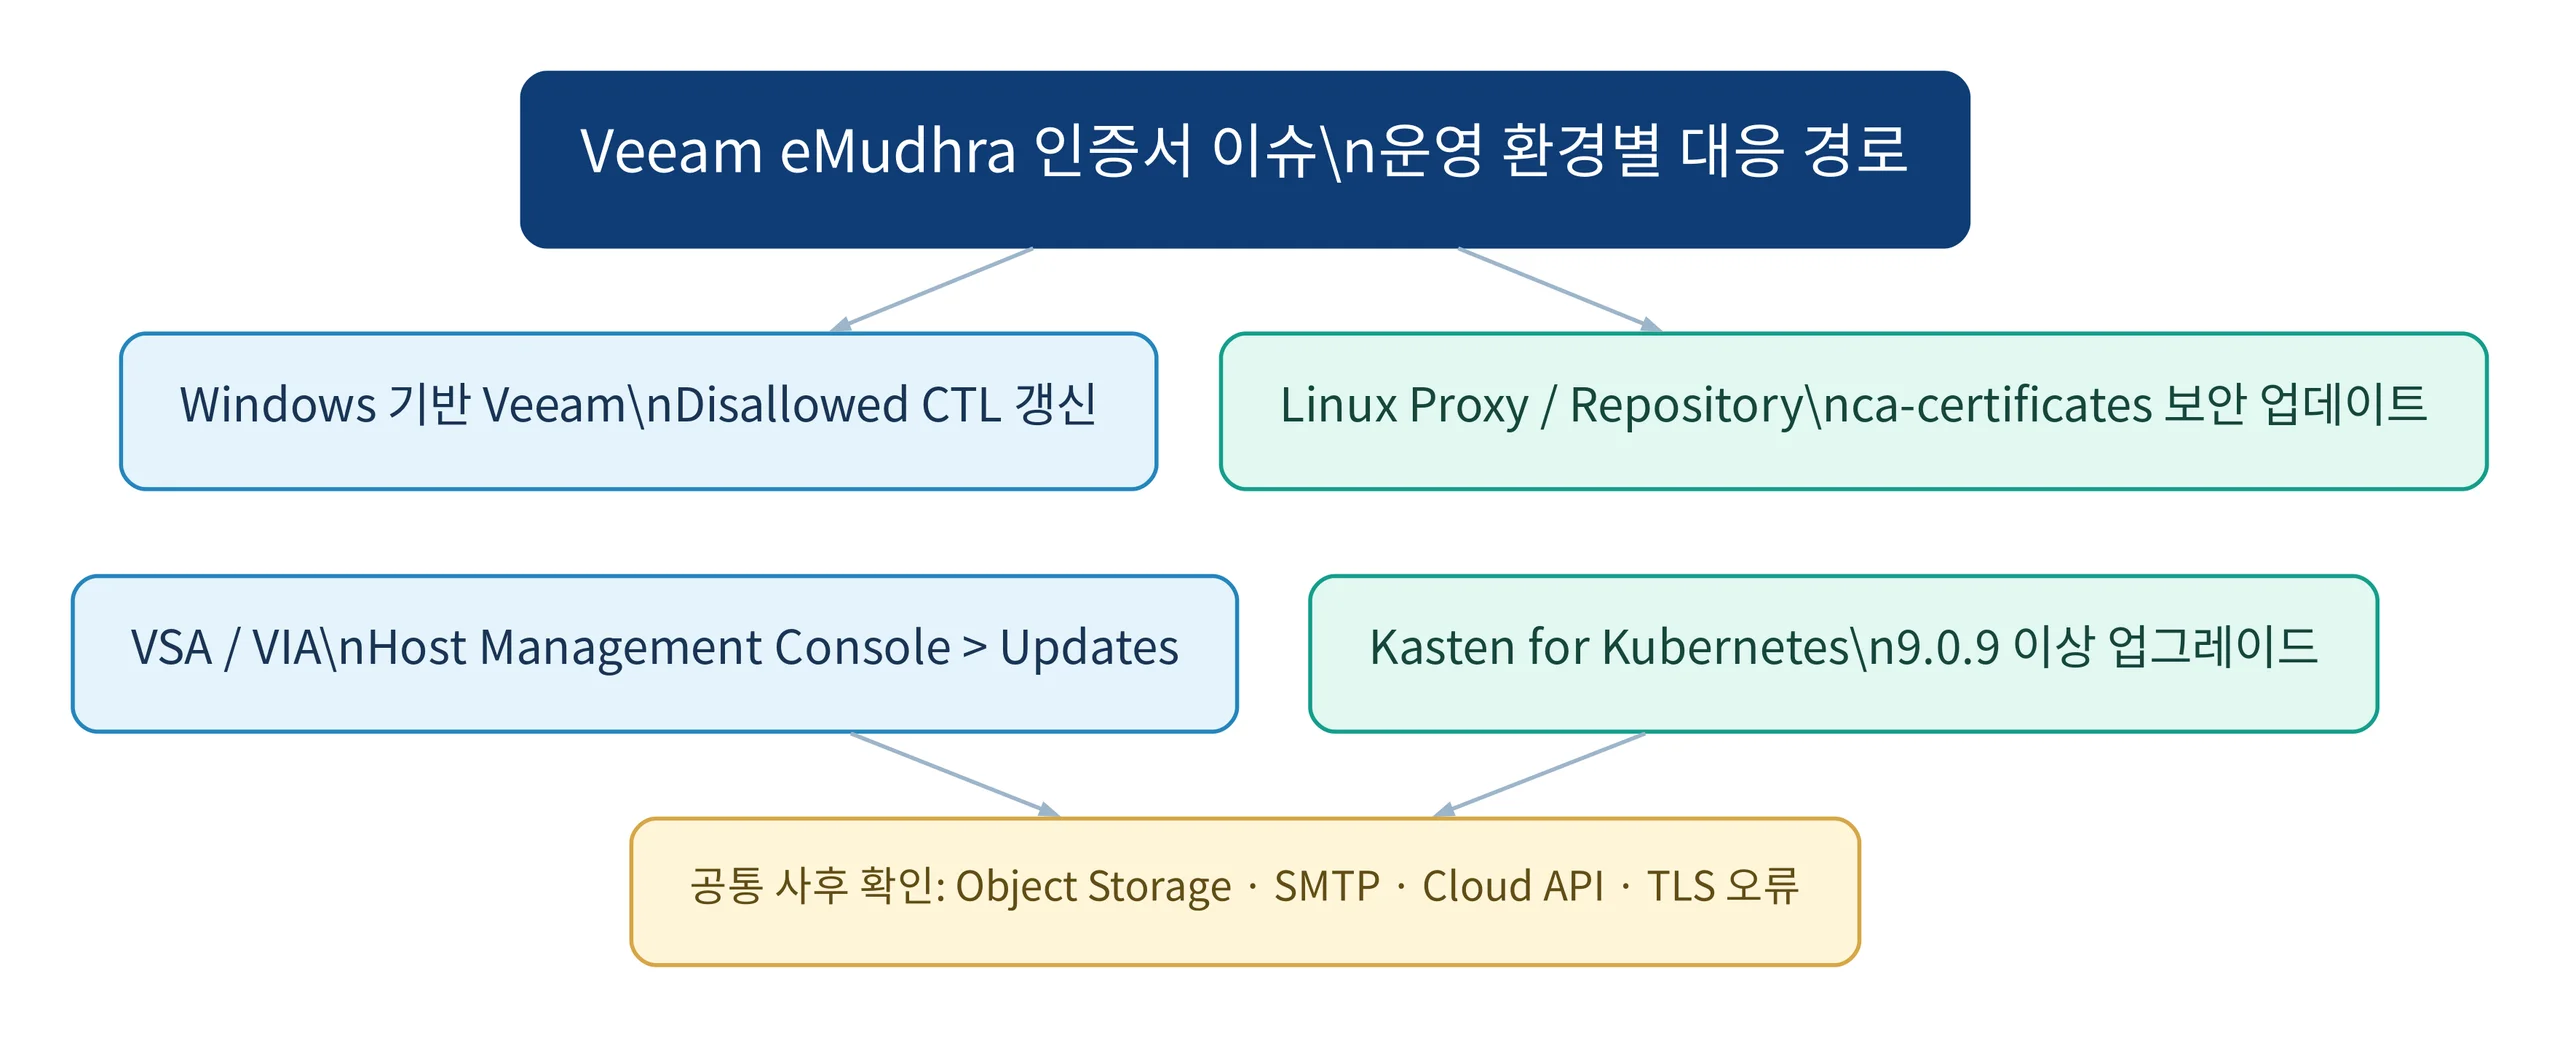
Windows 기반 VBR 13.1 업데이트
이번 13.1.2는 업데이트된 서드파티 구성요소가 많아서 별도의 Patch ISO/ZIP이 제공되지 않습니다.
Windows 기반 VBR은 다음 두 방식 중 하나를 사용합니다.
Veeam Updater를 이용한 제품 업데이트
My Account에서 제공하는 VBR 13.1.2 전체 Deployment ISO를 이용한 업데이트
Veeam Updater는 13.1 계열에서 제공되며, 업데이트 설정에 따라 순차 배포될 수 있습니다. 곧바로 패치를 진행해야 한다면 공식 설치 미디어를 내려받아 진행할 수 있습니다.
Veeam Updater가 있다는 이유만으로 모든 환경에서 이미 13.1.2가 적용됐다고 판단해서는 안 됩니다. 실제 설치 Build 확인이 필요합니다.
Veeam Software Appliance에서 업데이트
VSA는 Host Management Console의 Updates 화면을 통해 업데이트 상태를 확인할 수 있습니다. 환경에 따라 Windows 기반 Console이나 VBR Web UI의 About 메뉴에서 Updater에 접근할 수도 있습니다.
아래는 공식 Veeam Help Center의 Host Management Console Update Settings 예시입니다. 업데이트 종류, Maintenance Window, Compliance Deadline, Software Repository 구성을 확인하는 화면으로, 13.1.2.57 설치 완료 화면은 아닙니다.
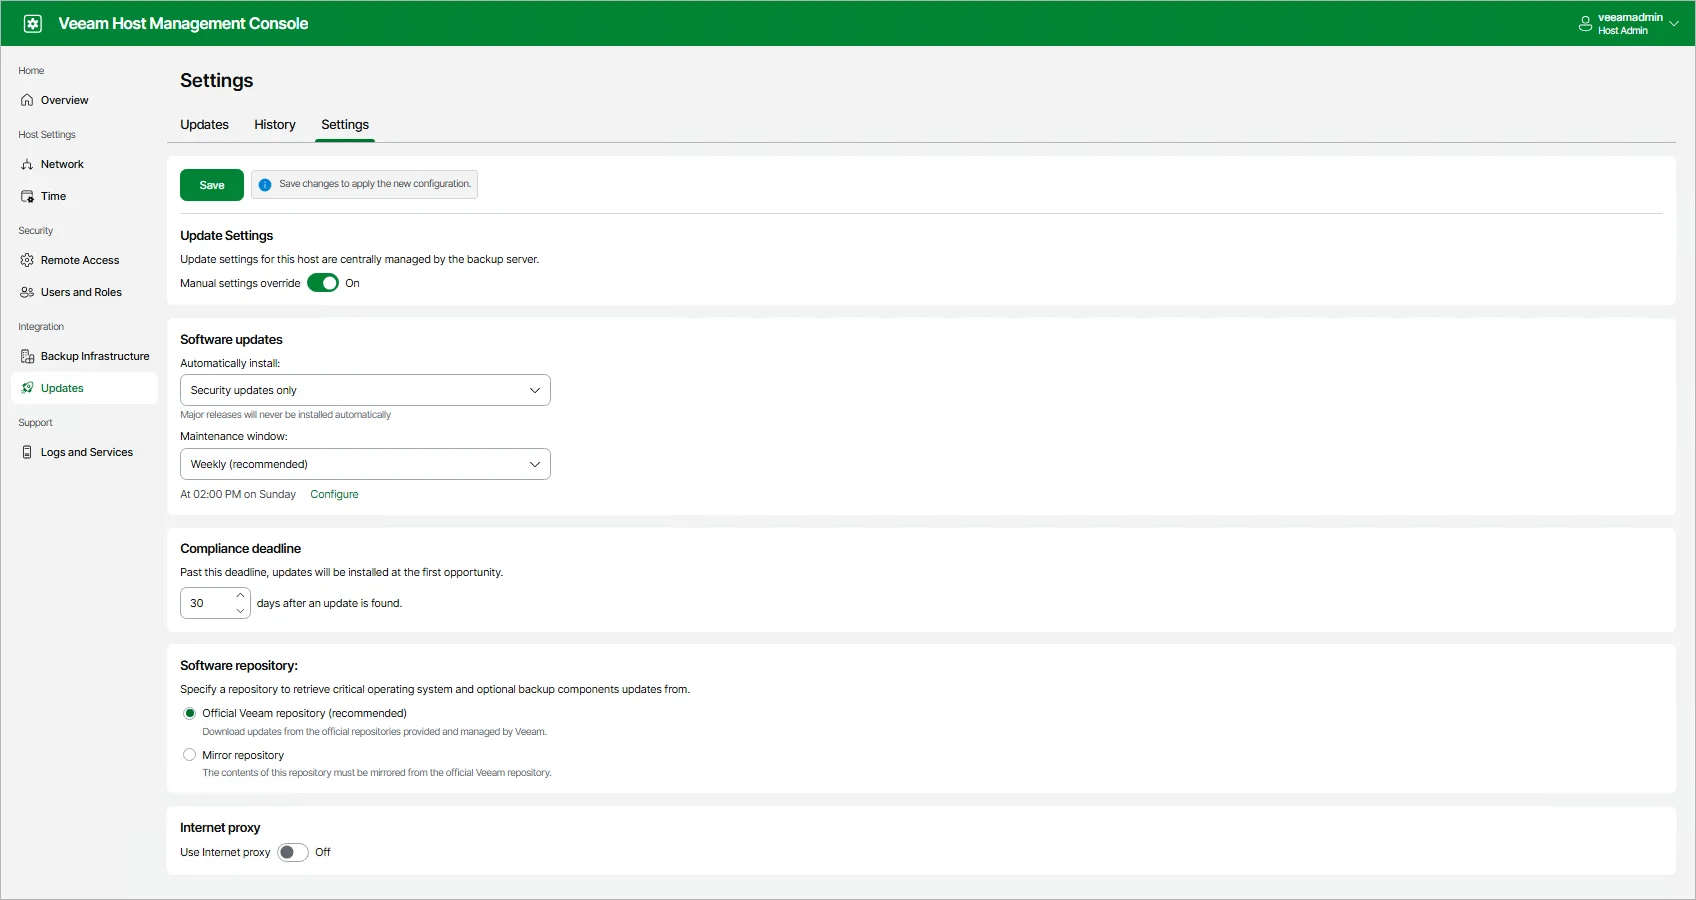
Veeam Host Management Console의 Updates → Settings 예시 — 출처: Veeam Help Center (업데이트 정책 설정 예시 화면)
보안 업데이트의 자동 배포 정책, Maintenance Window, Repository 연결 상태를 확인하고 실제 업데이트 결과와 설치된 Build를 다시 확인합니다.
Windows에서 Linux VSA로 전환할 계획이라면 순서를 바꿔야 합니다
이번 패치에서 가장 주의할 운영 조건 중 하나입니다.
현재 Windows 기반 VBR에서 Linux 기반 Veeam Software Appliance로의 Deployment Migration은 13.0.x Build에서만 지원됩니다. 즉, Windows VBR을 13.1.2까지 먼저 올린 뒤 VSA로 마이그레이션하려는 계획은 공식 지원 경로와 맞지 않을 수 있습니다.
Windows → Linux VSA 전환을 준비 중이라면 VBR 13.0.2 또는 13.0.3에서 Migration을 완료한 다음 13.1 계열로 업데이트하는 순서가 필요합니다.
마이그레이션 예정 환경: 13.1.2 업그레이드보다 Windows → VSA Migration 지원 경로를 먼저 확인하는 게 좋습니다. 현재 VBR 13.1.2가 필요하더라도, 마이그레이션 경로가 바뀔 수 있으므로 일정과 순서를 함께 검토해야 합니다.
관리형 Veeam Agent for Linux도 확인
CVE-2026-105477은 VBR에서 관리하는 Linux Agent 13.1.1.4 이하에서 발생할 수 있는 로컬 권한 상승 문제입니다. 수정 시작 Build는 Veeam Agent for Linux 13.1.2.11입니다.
VBR 서버를 업데이트했다고 해서 모든 관리 대상 Linux 서버의 Agent까지 반드시 최신 버전으로 변경됐다고 가정하면 안 됩니다. 구성요소와 Agent 업데이트 적용 여부를 별도로 확인해야 합니다.
Linux 서버에서는 배포판에 따라 설치된 패키지 버전을 확인할 수 있습니다. 아래는 일반적인 패키지 조회 예시이며 설치 유형에 따라 이름이 다를 수 있습니다.
# RPM 기반 Linux
rpm -qa | grep -i veeam

# Debian/Ubuntu 기반 Linux
dpkg -l | grep -i veeam
기존 Protection Group 또는 Agent Job에서 Component Upgrade 대기 항목이 있는지도 함께 점검하는 편이 좋습니다. Standalone Agent에는 해당 CVE가 적용되지 않는다는 공식 안내도 구분해서 확인해야 합니다.
운영 중 패치 적용 후 확인할 체크리스트
실제 패치 직후에는 아래 정도를 확인하면 좋겠습니다.
- ☐
VBR 서버의 Build가 13.1.2.57 또는 해당 계열의 수정 버전으로 확인되는지
- ☐
VBR 서비스 및 Console/Web UI가 정상 접속되는지
- ☐
기존 Backup / Backup Copy Job 실행과 다음 스케줄이 정상인지
- ☐
CDP Policy 및 Source Proxy 동작에 이상이 없는지
- ☐
NAS Backup과 허가된 테스트 범위의 파일 복구가 정상인지
- ☐
Managed Veeam Agent for Linux의 설치 Build 및 Component Upgrade 상태가 적절한지
- ☐
Repository/Object Storage 연결, Configuration Backup, 외부 연동이 정상인지
- ☐
패치 중 요구된 재부팅과 구성요소 업데이트가 완료됐는지
- ☐
Windows → VSA Migration 예정 환경은 지원 버전 경로를 다시 확인했는지
여기서 백업 Job이 성공했다고 해서 복구 가능성을 전부 확인한 것은 아닙니다. 중요한 운영 환경이라면 테스트용 Restore Point를 대상으로 복구 절차가 실제 동작하는지까지 확인하는 게 좋습니다.
정리
VBR 13.1.2.57은 단순한 유지보수 릴리스보다 우선순위가 높습니다. CDP Coordinator Service의 Critical 취약점과 NAS Restore 경로 문제, 관리형 Linux Agent 권한 상승 문제까지 함께 수정됐기 때문입니다.
운영에서는 현재 Build와 배포 방식부터 확인하고, Windows 서버는 Veeam Updater 또는 전체 Deployment ISO, VSA는 Appliance Updater를 이용하는 방식으로 진행하면 됩니다. 다만 VSA로 마이그레이션할 계획이 있다면 13.1.2 설치 전에 반드시 Migration 순서를 확인해야 합니다.
무엇보다 패치 후에는 Build만 확인하지 말고 Backup·CDP·NAS Restore·Agent·Repository까지 점검해 두는 것이 안전하겠습니다.
공식 참고자료
기준: 2026년 10월 27일 공개된 VBR 13.1.2.57 및 Veeam KB4948·KB4738. 적용 전에는 현재 운영 환경의 지원 경로와 변경 사항을 확인해야 합니다.
광고